Облачный WAF выбирают по пяти главным вопросам: как подключается, сколько ложных блокировок даёт, кто настраивает правила, где находятся узлы и сколько стоит вход. Для сайта малого и среднего бизнеса подходит сервис, который подключается через DNS без доступа к серверу, стартует в режиме наблюдения и сам настраивает исключения.
Большинство обзоров WAF написаны для ИБ-отделов крупных компаний: сотни критериев, интеграция с SIEM, сертификаты, цена «по запросу». Владельцу интернет-магазина на Битриксе или корпоративного сайта на WordPress нужны другие ответы: сломает ли WAF обмен с 1С, кто будет его настраивать и как уйти, если не подойдёт. Мы в BotHunt сами делаем облачный WAF и видим, на чём спотыкаются клиенты. В статье — критерии выбора, вопросы для пилота и честное сравнение моделей.
Коротко:
Облачный WAF подключается сменой DNS-записи и работает на узлах провайдера, поэтому подходит даже для сайтов на виртуальном хостинге без доступа к серверу.
Главный критерий для бизнеса — не число правил, а ложные срабатывания: WAF, который блокирует покупателей и обмен с 1С, вреднее, чем его отсутствие.
Хороший облачный WAF стартует в режиме наблюдения и включает блокировку только после настройки исключений под ваш сайт.
Сертификат ФСТЭК нужен для ГИС и значимых объектов КИИ, а коммерческому сайту он не требуется.
После подключения облачного WAF закройте сервер для всех, кроме узлов провайдера, — иначе атакующий обойдёт защиту по прямому IP.
Что такое облачный WAF и чем он отличается от других моделей
Облачный WAF (Web Application Firewall) — сервис фильтрации атак на сайт, который работает на инфраструктуре провайдера. Сайт подключается через DNS, и все запросы сначала проходят проверку на узлах провайдера: SQL-инъекции, XSS, эксплойты CMS, сканеры. Подробно о технологии — в статье «Что такое WAF».
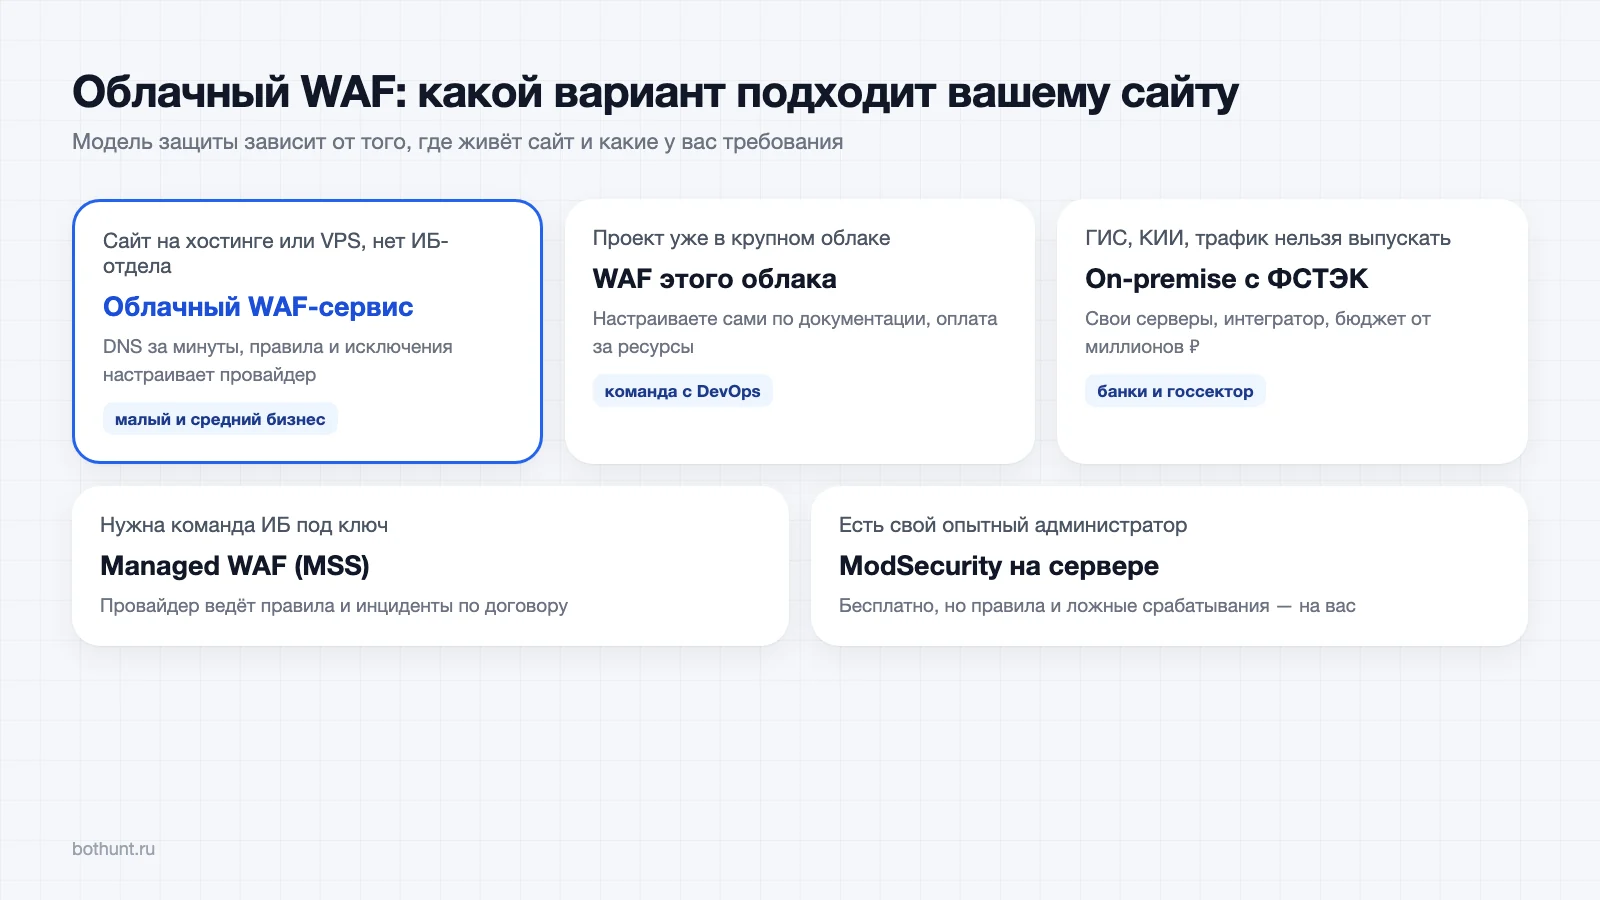
Облачный SaaS — не единственная модель. На рынке есть пять вариантов, и они рассчитаны на разных клиентов:
Модель | Где работает | Кто настраивает | Старт | Кому подходит |
|---|---|---|---|---|
Облачный WAF-сервис (SaaS) | Узлы провайдера, подключение через DNS | Провайдер, часть — автоматически | Минуты, фиксированный тариф | Малый и средний бизнес, CMS-сайты, интернет-магазины |
WAF крупного облака | Внутри облачной платформы | Клиент по документации | Часы–дни, оплата за ресурсы | Проекты, уже размещённые в этом облаке |
Managed WAF (MSS) | Облако или площадка провайдера | Команда ИБ провайдера | Дни–недели, договор | Компании без своего ИБ-отдела с крупным бюджетом |
On-premise WAF | Ваши серверы или аппаратный комплекс | Ваш ИБ-отдел или интегратор | Недели; по оценке Solar — от 5–10 млн ₽ | Банки, госсектор, КИИ, требования к сертификации |
ModSecurity на своём сервере | Модуль веб-сервера | Ваш администратор | Бесплатно, но время специалиста | Технические команды с опытом настройки правил |
Для сайта на виртуальном хостинге выбор фактически один — облачный сервис: установить модуль на чужой сервер нельзя, а on-premise несоразмерен бюджету. Для проекта в крупном облаке удобнее WAF этой же платформы. On-premise оправдан там, где трафик нельзя выпускать за периметр.
Нужен ли вашему сайту облачный WAF
WAF нужен любому сайту, где есть формы, личный кабинет, CMS или персональные данные. Атакующие не выбирают цели вручную: сканеры перебирают все сайты подряд. По данным BotHunt, за 30 дней попытки SQL-инъекций пришли на 92% сайтов под защитой нашего WAF — разбор в статье «Защита от SQL-инъекций».
Особенно WAF нужен, если:
Сайт на популярной CMS — WordPress, 1С-Битрикс, Joomla. Уязвимости в плагинах и модулях эксплуатируются массово в первые дни после публикации.
Есть личный кабинет или приём заказов — утечка персональных данных обернётся требованиями 152-ФЗ и штрафами.
Код давно не обновлялся — legacy-сайт без разработчика не исправить быстро, а виртуальный патч WAF закроет известные дыры.
Сайт приносит деньги — простой интернет-магазина из-за взлома стоит дороже годовой подписки на WAF.
12 критериев выбора облачного WAF
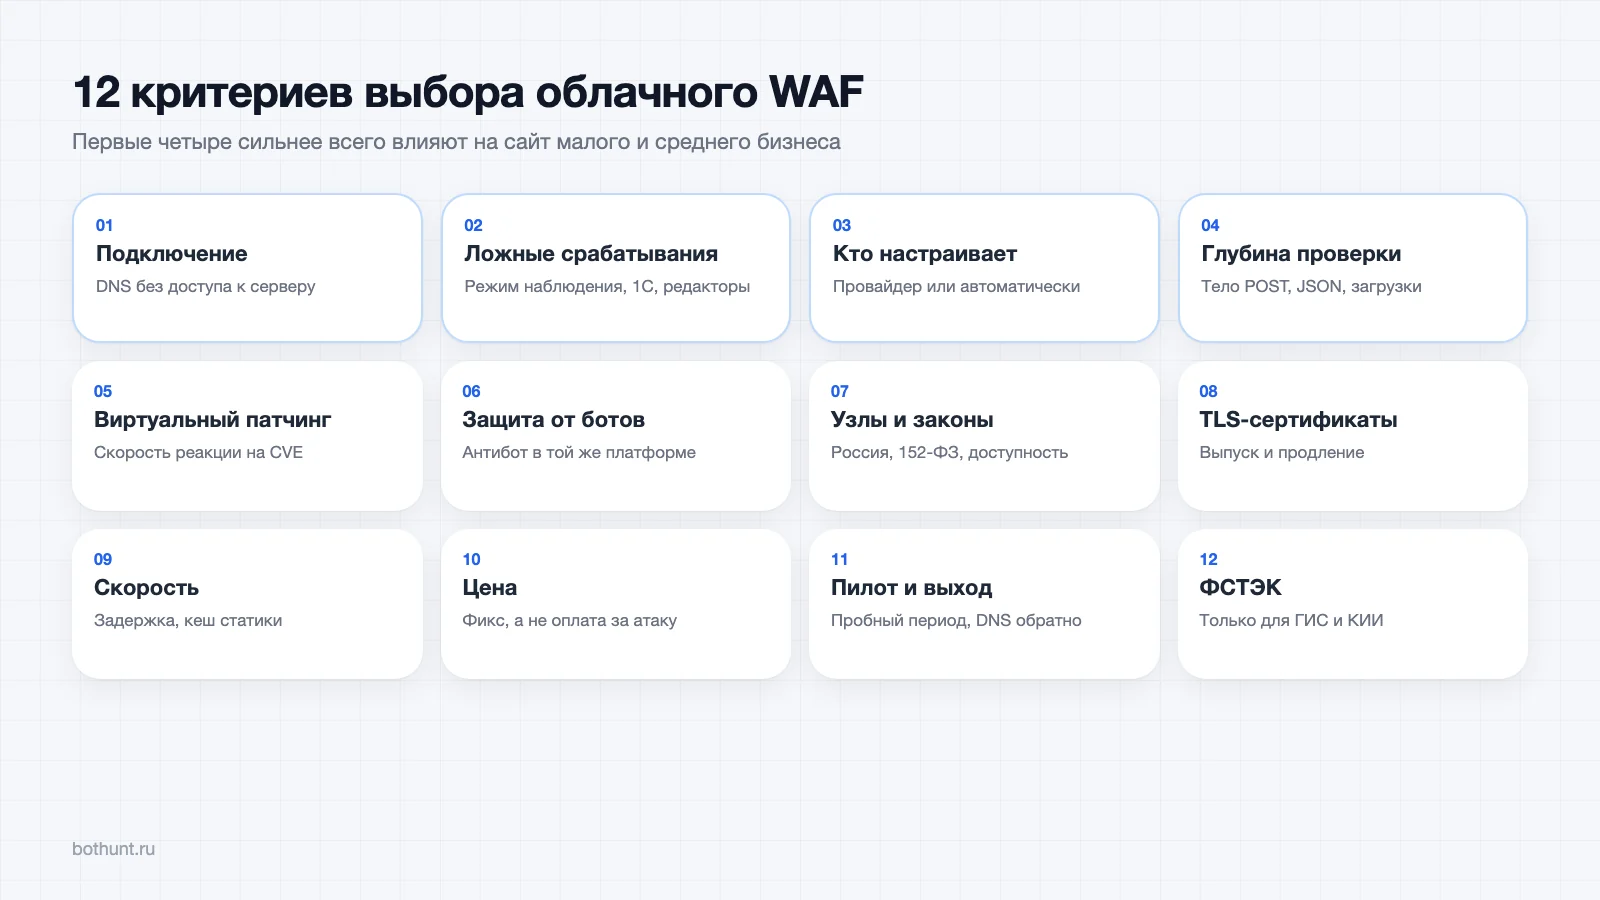
Критерии ниже отсортированы по тому, насколько сильно они влияют на сайт малого и среднего бизнеса. Для каждого — что спросить у провайдера.
Критерий | Что спросить у провайдера | Почему важно |
|---|---|---|
1. Подключение | Нужен ли доступ к серверу? Как подключается: DNS, NS, модуль? | На виртуальном хостинге возможен только DNS |
2. Ложные срабатывания | Есть ли режим наблюдения? Как настраиваются исключения? | Блокировка покупателей и 1С стоит дороже атак |
3. Кто настраивает | Нужен ли свой специалист? Есть ли автоматическое обучение? | У малого бизнеса нет ИБ-отдела |
4. Глубина проверки | Проверяется ли тело POST, JSON, загрузки файлов? | 88% SQL-инъекций по нашим данным — в теле запроса |
5. Виртуальный патчинг | Как быстро закрываются новые уязвимости CMS? | Модули CMS обновляют медленно |
6. Защита от ботов | Есть ли в той же платформе антибот? | Парсинг, накрутка, спам и брутфорс — не задача сигнатур |
7. Узлы и законы | Где узлы? Доступен ли сервис из России без ограничений? | Аудитория в РФ, 152-ФЗ, ограничения зарубежных сервисов |
8. TLS-сертификаты | Кто выпускает и продлевает сертификат? | Просроченный сертификат положит сайт |
9. Скорость | Какая задержка? Кешируется ли статика? | TTFB влияет на конверсию и SEO |
10. Цена | Фиксированный тариф или оплата за трафик и запросы? | Атака не должна превращаться в счёт |
11. Пробный период и выход | Есть ли бесплатный период? Как отключиться? | Проверка на своём трафике без риска |
12. Сертификат ФСТЭК | Есть ли сертификат и какого уровня? | Обязателен только для ГИС, КИИ и аттестуемых систем |
Ложные срабатывания — главный критерий выбора WAF
Ложное срабатывание — блокировка настоящего посетителя, чей запрос похож на атаку. Для бизнеса это главный риск WAF: заблокированный покупатель уходит к конкуренту, а сломанный обмен с 1С останавливает продажи. В опросе зрителей отраслевого эфира AM Live (2023) 59% участников назвали главным критерием выбора WAF качество обнаружения атак, а ложные срабатывания и потерю легитимного трафика 18% отметили как главную претензию к российским WAF.
Типичные источники ложных блокировок на российских сайтах:
Обмен с 1С — выгрузки каталога и заказов с большими XML.
Визуальные редакторы CMS — администратор отправляет настоящий HTML.
GraphQL и JSON API — кавычки, скобки и ключевые слова в теле запроса.
Тексты пользователей — отзывы со словами вроде «select», фамилии с апострофом.
Мы проверили это на своём стенде. Стандартный набор правил OWASP CRS на 73 реальных запросах российских сайтов дал 5 ложных блокировок — на обмене с 1С, GraphQL и PUT-загрузках. После нашей настройки правил — ни одной. На 141 безобидном тексте открытого корпуса gotestwaf WAF BotHunt тоже не дал ни одной ложной блокировки.
Поэтому спрашивайте у провайдера не «сколько у вас правил», а «что будет с моим обменом с 1С» и «есть ли режим наблюдения». В режиме наблюдения WAF видит атаки, но не блокирует, пока не настроит исключения под ваш сайт. Это позволяет подключить защиту без риска для продаж.
Облачный WAF BotHunt стартует в режиме наблюдения и сам настраивает исключения под ваш сайт. 14 дней бесплатно, без банковской карты. Попробовать WAF BotHunt →
Узлы в России, доступность и 152-ФЗ
Для российской аудитории облачный WAF должен работать на узлах в России. Это вопрос и скорости, и доступности, и законодательства.
Доступность. С 2025 года сайты за Cloudflare у части российских провайдеров загружаются не полностью. Если ваши клиенты в России, зависимость от зарубежного прокси — риск потерять посетителей. Подробнее — в статье «Cloudflare Bot Management ушёл из России: чем заменить».
Персональные данные. Через WAF проходят формы с именами, телефонами и адресами. Обработка на узлах в России снимает вопросы о трансграничной передаче.
Оплата и договор. Российский сервис принимает оплату в рублях, выставляет счёт и закрывающие документы юрлицу.
Защита от ботов: почему её стоит искать в той же платформе
WAF ловит атаки на уязвимости, но не отличает бота от человека. Сигнатуры видят опасный запрос, а парсер цен, бот накрутки поведенческих факторов или брутфорс паролей шлют обычные, безопасные на вид запросы. Для них нужен поведенческий анализ — антибот.
Для малого бизнеса боты часто наносят больший ущерб, чем инъекции: скликивают рекламу, портят поведенческие факторы в Яндексе, забивают формы спамом, выкачивают каталог. Если WAF и защита от ботов работают в одной платформе, вам не нужно настраивать два сервиса и разбираться, кто из них заблокировал посетителя. Разницу между технологиями разбираем в статье «WAF vs антибот».
Цена облачного WAF: на что смотреть
У облачного WAF для малого бизнеса должна быть понятная цена входа и фиксированный тариф. Большинство enterprise-решений продаются «по запросу», а оплата за трафик или число запросов опасна тем, что DDoS-атака превращается в большой счёт.
Фиксированная абонентская плата — предсказуемый бюджет, атака не увеличивает счёт.
Что входит в тариф — WAF, антибот, защита от DDoS на уровне приложения, TLS-сертификаты, поддержка.
Пробный период — возможность проверить на своём трафике без оплаты.
Нет минимального срока договора — можно отказаться, если не подошло.
Для сравнения: в BotHunt WAF входит в тарифы платформы от 890 ₽ в месяц за один сайт, пробный период — 14 дней без банковской карты. Для on-premise решений, по оценке Solar, старт обходится в 5–10 млн ₽.
Типичная ошибка: WAF подключили, а сервер открыт
Облачный WAF защищает только тот трафик, который через него проходит. Если IP-адрес вашего сервера известен, атакующий обращается к нему напрямую и обходит защиту. Найти IP несложно: старые DNS-записи в архивах, поддомены без WAF, заголовки писем, отправленных с сервера.
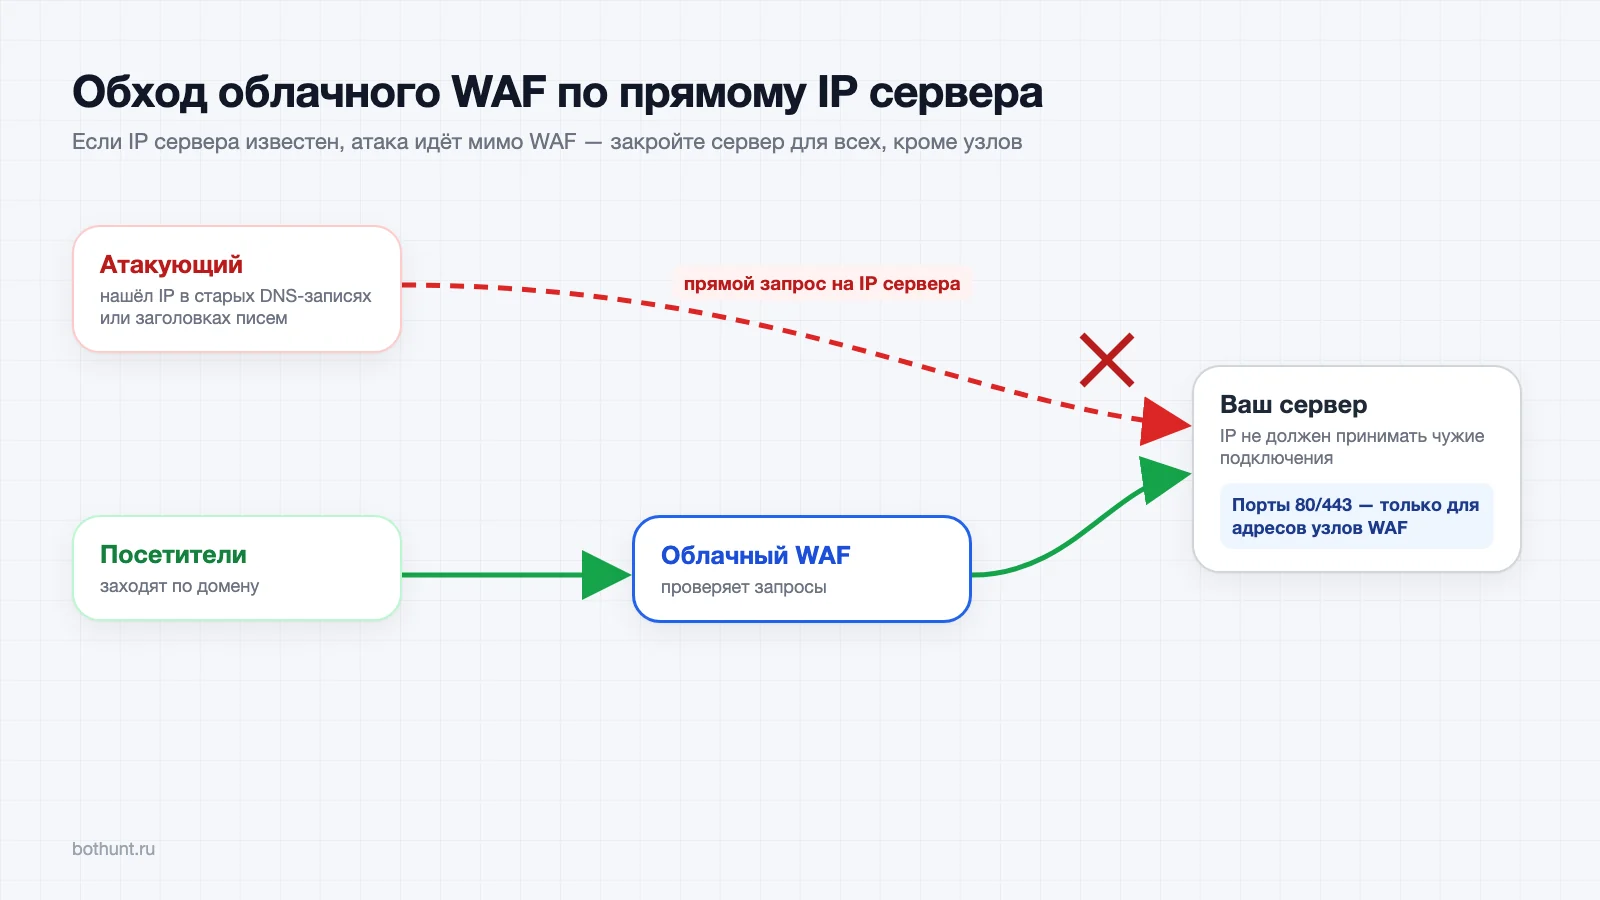
Что сделать после подключения облачного WAF:
Разрешите входящие подключения на порты 80 и 443 только с адресов узлов WAF. Список адресов даёт провайдер; на виртуальном хостинге это часто делается в панели или через поддержку.
Проверьте поддомены. Каждый поддомен, который указывает прямо на сервер, — дверь в обход WAF.
Отправляйте почту через отдельный сервис, чтобы IP сайта не светился в заголовках писем.
Если IP уже засвечен — после закрытия сервера смените IP у хостинга, если это возможно.
Это самая частая причина жалоб «WAF подключён, а атаки всё равно проходят». Хороший провайдер подскажет, как закрыть сервер, и проверит, нет ли обхода.
Как проверить облачный WAF на пробном периоде
Проверяйте WAF на своём сайте и своём трафике, а не по маркетинговым цифрам. Пробный период нужен, чтобы ответить на три вопроса: ловит ли WAF атаки, не мешает ли он живым посетителям и не замедляет ли сайт.
Подключите в режиме наблюдения на 3–7 дней. Журнал покажет, какие атаки реально приходят на ваш сайт.
Пройдите ключевые сценарии. Регистрация, вход, оформление заказа, оплата, обмен с 1С, загрузка файлов, работа в редакторе CMS. Ни один сценарий не должен блокироваться.
Отправьте безобидную тестовую атаку на свой сайт. Например, параметр
?id=1' OR '1'='1или<script>alert(1)</script>в поиске — WAF должен его отметить.Сравните TTFB до и после с нескольких точек в России.
Для глубокой проверки используйте открытый инструмент gotestwaf на тестовой копии. Смотрите на оба числа — долю пойманных атак и долю ложных блокировок: конфигурация, которая ловит больше синтетических атак, обычно чаще блокирует живых пользователей.
Проверять можно только свой сайт или сайт с письменным разрешением владельца.
Вопросы провайдеру перед покупкой облачного WAF
Эти семь вопросов отсеивают неподходящие сервисы за один разговор. Если провайдер не может ответить конкретно — это тоже ответ.
Что произойдёт с моим обменом с 1С и редактором CMS в первый день?
Есть ли режим наблюдения и как долго он длится?
Кто настраивает исключения, если WAF заблокировал нужный запрос, и сколько это занимает?
Проверяется ли тело POST-запроса и JSON?
Где находятся узлы, и доступен ли сервис из России без ограничений?
Что входит в тариф и меняется ли цена во время атаки?
Как отключиться и вернуть DNS обратно, если сервис не подойдёт?
Как облачный WAF BotHunt отвечает на эти критерии
Мы делаем облачный WAF для малого и среднего бизнеса, поэтому честно покажем, что у нас есть, а чего нет. Сравните с требованиями вашего проекта.
Критерий | BotHunt |
|---|---|
Подключение | Через DNS за 5 минут, без доступа к серверу; работает на виртуальном хостинге |
Ложные срабатывания | Режим наблюдения на старте, автоматические исключения для 1С-обмена и легитимных сценариев |
Глубина проверки | OWASP Core Rule Set, libinjection, тело запроса и ответ сервера |
Виртуальный патчинг | Есть: закрыты RCE в модулях Битрикса и PHP-CGI (CVE-2024-4577), слежение за каталогом CISA KEV |
Защита от ботов | В той же платформе: накрутка ПФ, парсинг, спам, брутфорс, скликивание |
Узлы | Собственные узлы в России |
TLS-сертификаты | Выпускаются и продлеваются автоматически |
Цена | От 890 ₽/мес за сайт, фиксированный тариф, 14 дней бесплатно без карты |
Сертификат ФСТЭК | Нет — для ГИС и значимых объектов КИИ выбирайте сертифицированное решение |
On-premise | Нет — только облачная модель |
Подключите облачный WAF BotHunt в режиме наблюдения и посмотрите, какие атаки получает ваш сайт. Начать бесплатно →
Часто задаваемые вопросы
Что такое облачный WAF простыми словами?
Облачный WAF — это фильтр атак на сайт, который работает на серверах провайдера, а не на вашем. Вы меняете DNS-запись, трафик идёт через узлы провайдера, там каждый запрос проверяется на SQL-инъекции, XSS и эксплойты, и на ваш сервер доходят только чистые запросы.
Облачный WAF или on-premise: что выбрать?
Облачный WAF подходит большинству сайтов малого и среднего бизнеса: запуск за минуты, правила обновляет провайдер, нагрузки на сервер нет. On-premise нужен, когда трафик нельзя выпускать за периметр компании, требуется сертифицированное решение для ГИС или КИИ и есть специалисты для его сопровождения.
Нужен ли малому бизнесу WAF с сертификатом ФСТЭК?
Обычно нет. Сертификат ФСТЭК обязателен для государственных информационных систем, значимых объектов КИИ и систем, которые проходят аттестацию. Интернет-магазину или корпоративному сайту коммерческой компании он не требуется — важнее качество фильтрации и отсутствие ложных блокировок.
Замедлит ли облачный WAF сайт?
Проверка запроса занимает миллисекунды, а узлы в России обычно ближе к российским посетителям, чем зарубежные CDN. Многие облачные WAF кешируют статику, поэтому на практике скорость загрузки часто не меняется или растёт. Проверьте TTFB до и после подключения на пробном периоде.
Что будет с SSL-сертификатом при подключении облачного WAF?
Облачный WAF принимает HTTPS-соединения на своих узлах, поэтому ему нужен сертификат для вашего домена. Удобные сервисы выпускают и продлевают его автоматически. Уточните у провайдера, кто отвечает за сертификат и что происходит при его продлении.
Можно ли пользоваться облачным WAF вместе с Cloudflare?
Технически можно поставить их цепочкой, но это усложняет настройку и отладку. Кроме того, с 2025 года сайты за Cloudflare у части российских провайдеров загружаются не полностью. Для российской аудитории проще выбрать один облачный WAF с узлами в России.
Как отказаться от облачного WAF, если он не подошёл?
Верните DNS-запись на IP вашего сервера. Изменение вступит в силу в пределах TTL записи — обычно от нескольких минут до нескольких часов. Код сайта и данные при этом не меняются, поэтому уход от облачного WAF не требует миграции.
 О BotHunt